Kaynak kontrolü: 7 Kasım 2026 (Europe/Istanbul). Genel bilgilendirmedir; ürüne özgü hukuki görüş değildir.
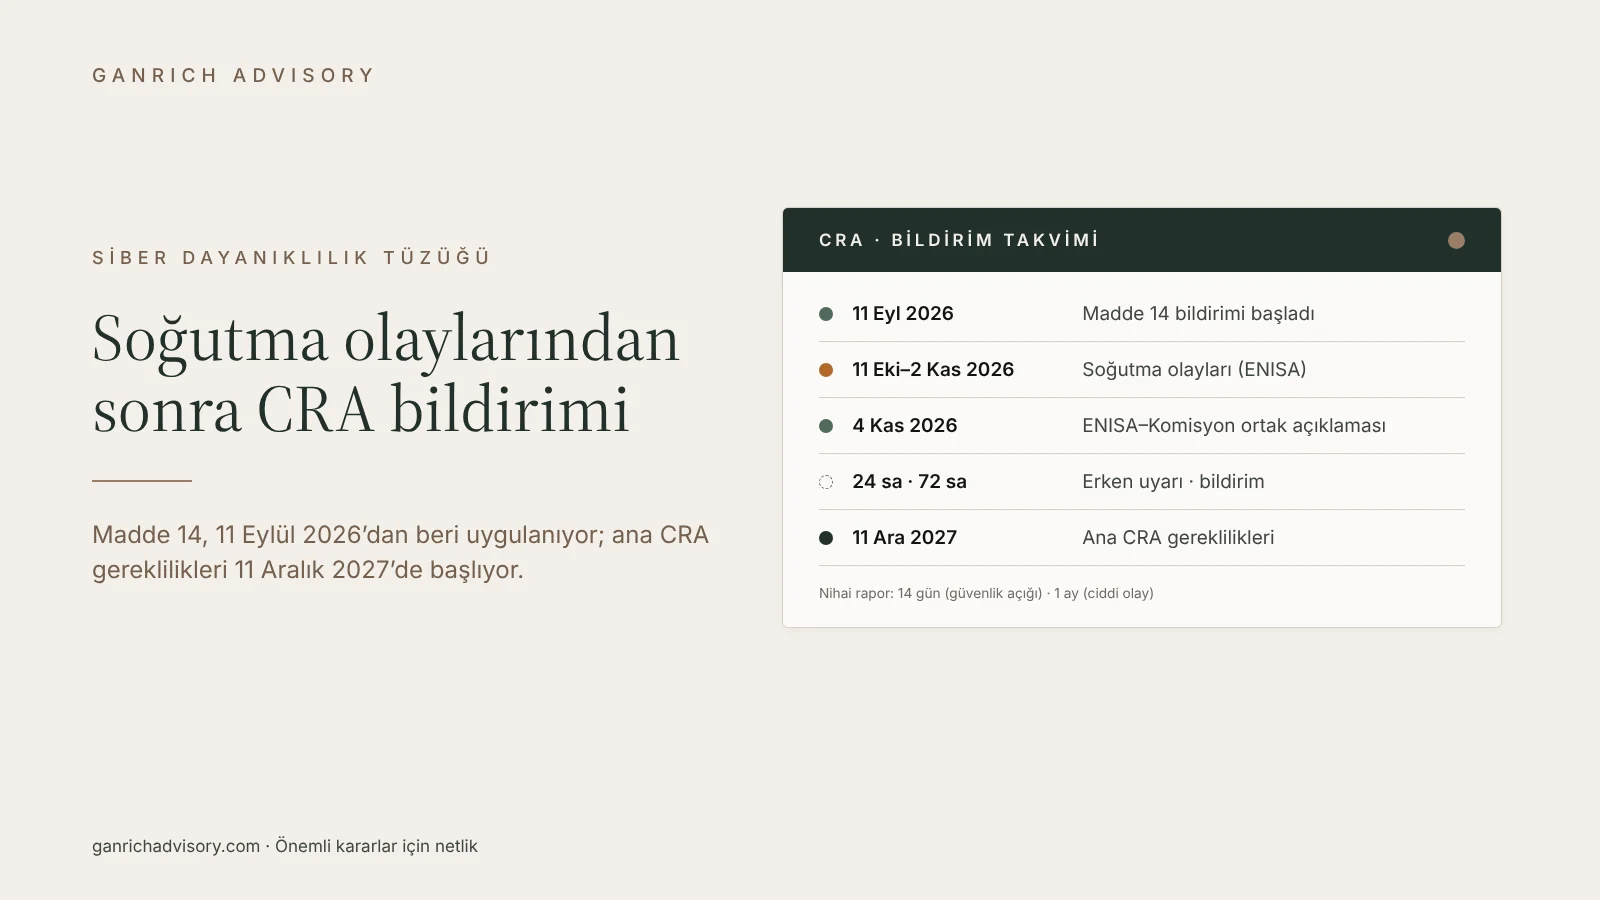
Soğutma sistemlerinde yaşanan bir siber olay, her buzdolabı üreticisine otomatik bildirim yükümlülüğü doğurmaz. Ancak CRA kapsamındaki dijital unsurlu ürünlerin üreticileri de hazırlığı Aralık 2027’ye bırakamaz: Madde 14 bildirim yükümlülükleri 11 Eylül 2026’dan beri uygulanıyor. Önce ürünün kapsamını, ardından bildirilecek olayın niteliğini ve ne zaman farkına varıldığını belirlemek gerekiyor. (AB) 2024/2847, Madde 2, 14, 69 ve 71; kabul tarihi 23 Ekim 2024
ENISA açıklamasında doğrulanan ne?
ENISA ile Avrupa Komisyonu’nun 4 Kasım 2026 tarihli ortak açıklaması, birkaç AB üye devletinde ticari soğutma sistemlerini ve benzer cihazları etkileyen siber olayların 11 Ekim’den beri yaşandığını, 1–2 Kasım’da yeni bir dalga görüldüğünü bildiriyor. Kuruluşlara etkilenen sistemlerde riski azaltma çağrısı yapıyor ve ulusal CSIRT duyurularına yönlendiriyor.
Açıklama doğrulandı; ancak bir geri çağırma duyurusu veya etkilenen marka listesi değil. Üretici, menşe ülke ya da saldırı yöntemi vermiyor. Türk beyaz eşya üreticilerinin veya ev tipi buzdolaplarının hedef alındığını ortaya koymuyor. Bu yazıdaki “beyaz eşya” ifadesi hedef okuru tanımlıyor; olayın hangi ürünleri etkilediğine ilişkin bir iddia değil. Açıklama mevcut CRA ve NIS2 yükümlülüklerini hatırlatıyor; yeni bir bildirim tarihi getirmiyor. ENISA, 4 Kasım 2026
Hangi soğutma ürünleri kapsama girer?
Tüzük ne diyor? Madde 2(1), AB pazarında bulundurulan; amaçlanan veya makul ölçüde öngörülebilir kullanımı bir cihaza ya da ağa doğrudan veya dolaylı, mantıksal veya fiziksel veri bağlantısını içeren dijital unsurlu ürünleri kapsıyor. Tanım; donanımı, yazılımı, ayrı piyasaya sunulan bileşenleri ve koşulları karşılayan uzaktan veri işlemeyi içeriyor. Üretici, ürünü geliştiren/üreten veya geliştirilmesini/üretilmesini sağlayan ve kendi adı ya da markasıyla pazarlayan kişi veya kuruluş. Türkiye’de yerleşik olmak bu rolü tek başına ortadan kaldırmıyor. Madde 2(1), 3(1)–(2), 3(13) ve 3(22)
Sektöre uygulaması. Ağa bağlı ticari dolap, bağlantılı ev tipi buzdolabı veya ayrı pazarlanan kontrol ünitesi bu ölçütleri karşılayabilir. Bunlar tüzükte sayılan ürünler değil, hukuki ölçütlerden türetilmiş örnekler. Yalnız Wi-Fi’ye bakmayın; servis arayüzlerini ve dolaylı bağlantıları da inceleyin. Buna karşılık, ilgili dijital unsur ve veri bağlantısı bulunmayan tamamen mekanik bir cihaz, sırf soğutma yaptığı için kapsama girmez. Üreticinin geliştirdiği veya sorumluluğunda geliştirilen bulut işlevi olmadan ürünün bir işlevi çalışamıyorsa, bu işlev de kapsam değerlendirmesine dahildir. Madde 2(1), 3(1)–(2); gerekçe 9–12
İstisnaları ayrıca kontrol edin. Madde 2; tıbbi cihaz ve in vitro tanı cihazı tüzüklerine tabi ürünleri, (AB) 2019/2144 kapsamındaki ürünleri, (AB) 2018/1139 uyarınca sertifikalandırılmış havacılık ürünlerini ve 2014/90/AB kapsamındaki denizcilik ekipmanını dışarıda bırakıyor. Aynı teknik özelliklerde üretilip özdeş bileşenlerin yerine geçen yedek parçalar; yalnız ulusal güvenlik/savunma için geliştirilen veya değiştirilen ürünler ve gizlilik dereceli bilgiyi işlemek üzere özel tasarlanan ürünler de hariç. (AB) 2025/1535 sayılı Yetki Devrine Dayanan Tüzük ayrıca (AB) 168/2013 kapsamındaki ürünleri, belirtilen pedallı L1e araçlar hariç olmak üzere kapsam dışında tutuyor. Bunlar her araç bağlantılı bileşene veya her yedek parçaya tanınmış genel muafiyetler değil. CRA Madde 2; 29 Temmuz 2025’te kabul edilen (AB) 2025/1535, Madde 1
Ticari olmayan özgür ve açık kaynak yazılım, kodu erişilebilir olduğu için tek başına piyasada bulundurma sayılmaz. Bu ayrım, açık kaynak bileşen kullanan ticari beyaz eşyayı muaf kılmaz. Açık kaynak yazılım sorumluları için ayrı rejim vardır; Madde 24(3) bildirim yükümlülükleri Eylül 2026’da değil, 11 Aralık 2027’de uygulanmaya başlar. Madde 3(22), gerekçe 18–19, Madde 24 ve 71; Komisyon rehberi, 27 Temmuz 2026, Bölüm 3
Eski ürünlerde de bildirim var
Madde 71(2) genel uygulama tarihini 11 Aralık 2027 olarak belirliyor; Madde 14 için tarih 11 Eylül 2026, onaylanmış kuruluşlara ilişkin Bölüm IV için ise 11 Haziran 2026. Madde 69(3), daha önce piyasaya arz edilmiş kapsamdaki ürünleri de açıkça Madde 14’e tabi tutuyor. Diğer gereklilikler bakımından Madde 69(2), 11 Aralık 2027’den önce piyasaya arz edilen ürünlerin o tarihten itibaren esaslı değişikliğe uğraması halinde tüzüğe tabi olacağını belirtiyor. Bildirim istisnasını, bütün eski ürünlerde CRA uygunluk değerlendirmesinin şimdiden zorunlu olduğu şeklinde okumayın. Madde 69 ve 71
Bağlayıcı olmayan rehberin açıklaması. Komisyon’un 27 Temmuz 2026 tarihli rehberinin 210. paragrafına göre bildirim, ürünün destek süresi bittikten sonra da devam ediyor. Paragraf 217 ise eski bir açık ile aktif istismarının önceden bilinmesini ayırıyor: aktif istismarı 11 Eylül 2026’dan önce zaten bilinen açıklar için geriye dönük bildirim istenmiyor. Ancak istismar o tarihten sonra öğrenilirse, açığın kendisi önceden biliniyor olsa da bildirim doğabilir. Komisyon rehberi, Bölüm 9.1
İki ayrı bildirim hattı, iki farklı nihai rapor süresi
Aktif olarak istismar edilen güvenlik açığı, kötü niyetli bir aktörün sistem sahibinin izni olmadan istismar ettiğine ilişkin güvenilir kanıt bulunan açıktır. Teknik olarak istismar edilebilir olmak veya iyi niyetli güvenlik testi aynı şey değildir. Ciddi olay ise ayrı değerlendirilir: Madde 14(5), hassas veya önemli veri/işlevlerin korunmasının fiilen ya da potansiyel olarak olumsuz etkilenmesini veya ürüne ya da kullanıcının ağ ve bilgi sistemlerine zararlı kod sokulmasına/çalıştırılmasına yol açılmasını ya da açılabilmesini kapsar. Madde 3(42), 14(5); gerekçe 68
| Aşama | Aktif istismar edilen açık: Madde 14(2) | Ciddi olay: Madde 14(4) |
|---|---|---|
| Erken uyarı | Farkına varıldıktan sonra gereksiz gecikme olmaksızın, en geç 24 saatte; uygun olduğunda ilgili üye devletler | Aynı süre; ayrıca hukuka aykırı veya kötü niyetli eylem şüphesi bulunup bulunmadığı |
| Bildirim | Farkına varıldıktan sonra gereksiz gecikme olmaksızın, en geç 72 saatte; ürün, açık/istismar ve mevcut düzeltici veya azaltıcı önlemler | Aynı süre; olayın niteliği, ilk değerlendirme ve mevcut düzeltici veya azaltıcı önlemler |
| Nihai rapor | Düzeltici veya azaltıcı önlem kullanılabilir hale geldikten sonra en geç 14 günde | Olay bildiriminin sunulmasından itibaren bir ay içinde |
72 saatlik ve nihai aşamalar, ilgili bilgi daha önce verilmemişse uygulanır. Açığın nihai raporu ciddiyet/etkiyi, varsa kötü niyetli aktör bilgisini ve düzeltmeyi; olayın nihai raporu ciddiyet/etkiyi, muhtemel tehdit veya kök nedeni ve uygulanan/süren azaltıcı önlemleri içerir. Koordinatör CSIRT, Madde 14(6) uyarınca ara rapor isteyebilir. 72 saat erken uyarıdan sonra değil, farkına varma anından itibaren hesaplanır. Madde 14(2), (4) ve (6)
Rehber ek bekleme süresi tanımıyor. Komisyon, farkına varmayı derhal yapılan ilk değerlendirme sonrasında makul kesinliğe ulaşılmasıyla açıklıyor. Tam adli inceleme bitene kadar beklemeyi değil, hızlı değerlendirmeyi ve bildirimin aşamalı tamamlanmasını öneriyor. Farkına varma zamanını ve dayanağını kaydedin. Rehber, paragraf 213–215
ENISA SSS’sine göre mevcut SRP sayacı, 72 saatlik bildirim için erken uyarıdan 48 saat sonrasını esas alıyor; bu nedenle yasal süreden erken bir vade gösterebiliyor. Platform hatırlatıcıları hukuki sürenin yerine geçmiyor. ENISA SSS, sayfadaki güncelleme 15 Ekim 2026, S26
Üçüncü taraf bileşende açık varsa
Bileşendeki açığın teknik olarak istismar edilebilir olması, ürününüzde aktif olarak istismar edilmiş açık bulunduğu anlamına gelmez. Komisyon’un bağlayıcı olmayan 218. paragrafı, üreticinin kendi ürününde bulunan aktif istismar edilmiş açıkları bildireceğini söylüyor. Bileşendeki açık o üründe istismar edilemiyorsa veya o üründe istismar edilmemişse, o üretici için bu gerekçeyle zorunlu bildirim doğmadığını açıklıyor. Yalnız bileşenin üründe bulunması veya dışarıdaki bir duyuru kararı sonuçlandırmaz; ürüne özgü kanıtı kaydedin ve ciddi olay ölçütünü de ayrıca değerlendirin. Rehber, paragraf 218; Madde 14
Tüzük Madde 15’te gönüllü bildirimi düzenliyor. Ancak SRP’de çalışan bir gönüllü bildirim kanalı yok: ENISA SSS S4 ve S27 bu işlevin sonraki aşamada açılacağını belirtiyor. Sırf platformu kullanmak için zorunlu bildirim ölçütlerini karşılamayan bir açığı zorunlu bildirim olarak göndermeyin. Bu ayrım, ayrıca uygulanabilir güvenlik açığı yönetimi yükümlülüklerini kaldırmaz; onların tarihleri ve geçiş kuralları ayrıdır. Madde 13, 15, 69 ve 71; ENISA SSS, 15 Ekim 2026
Türkiye’deki üretici nereye bildirir?
SRP üzerinden, Madde 14(7)’ye göre belirlenen koordinatör CSIRT’e bildirim yapılır. AB’deki ana kuruluş, ürünün siber güvenlik kararlarının ağırlıklı alındığı yerdir; belirlenemiyorsa AB’de en fazla çalışanı bulunan kuruluş esas alınır. AB’de ana kuruluş yoksa, eldeki bilgiye göre şu sırayı uygulayın:
- Üreticinin en fazla sayıda ürünü için hareket eden yetkili temsilcinin yerleşik olduğu üye devlet;
- bu basamak uygulanamıyorsa, en fazla ürünü piyasaya arz eden ithalatçının bulunduğu üye devlet;
- o da uygulanamıyorsa, en fazla ürünü piyasada bulunduran distribütörün bulunduğu üye devlet;
- bunlar yoksa, en fazla kullanıcının bulunduğu üye devlet.
En kolay makamı seçme serbestisi yok. Bildirim normalde eşzamanlı olarak ENISA’nın erişimine açılır. Madde 16(2), özellikle istisnai koşullarda 72 saatlik güvenlik açığı bildiriminin tüm ayrıntıları için dar bir istisna getiriyor. Bilginin diğer makamlara yayılmasına ilişkin kısıtlar, üreticinin bildirim süresini erteleme izni değildir. Madde 14(7), 16(2); 11 Aralık 2025’te kabul edilen (AB) 2026/881, gerekçe 2, Madde 1 ve 3–5
Platform rehberi. ENISA, SRP kaydını ve CSIRT doğrulamasını yalnız bildirim gerektiğinde başlatmayı öneriyor. Kişisel, çok faktörlü doğrulamalı EU Login hesapları önceden hazırlanabilir. Doğrulama bildirimle paralel ilerler; sonuçlanmamış olması bildirimi engellemez. SRP’deki Assigned Representative bir kullanıcı rolüdür. CRA’daki yetkili temsilci ise AB’de yerleşik, üreticiden yazılı yetki almış kişi veya kuruluştur; aynı rol değildir. ENISA SSS, 15 Ekim 2026, S9; Madde 3(15)
Bir sonraki uyarıdan önce hazırlanacak dosya
Editoryal önerimiz; ek bir hukuki şart değil: ürünün kapsam gerekçesini, sürüm/bileşen bilgisini, farkına varma kanıtını, bildirim hattını, CSIRT seçim gerekçesini, sorumlu ve yedeğini, ayrı süre hesaplarıyla tek kayıtta tutun. Hem güvenlik açığı hem ciddi olay senaryosunu prova edin.
Makam bildirimlerinin yanında kullanıcı bilgilendirmesini hazırlayın. Madde 14(8), etkilenen kullanıcıların ve uygun olduğunda tüm kullanıcıların, gerekli risk azaltıcı/düzeltici önlemler dahil bilgilendirilmesini istiyor. Rehber risk temelli ve orantılı açıklama yapılmasını öneriyor; hassas istismar ayrıntılarının gelişigüzel yayımlanmasını değil. Madde 14(8); Rehber, paragraf 219–221
Kuruluş Direktif kapsamına giriyorsa NIS2’yi ayrıca değerlendirin. Ortak açıklama her buzdolabı üreticisini NIS2 kuruluşu yapmıyor; SRP bildiriminin diğer bütün bildirimlerin yerine geçtiğini de söylemiyor. ENISA, 4 Kasım 2026 Hazırlık için CRA olay hazırlığı ve CRA hazırlık testi sayfalarına bakabilirsiniz. Uygunluk ve standartlar ayrı iş akışıdır: CRA uyumu: standart yokken.
Sıkça sorulan sorular
CRA bildirim yükümlülüğü ne zaman başladı?
11 Eylül 2026’da. Dayanak: (AB) 2024/2847 Madde 71(2) ikinci cümle ve Madde 69(3); ENISA–Komisyon ortak açıklaması (4 Kasım 2026) aynı tarihi hatırlatıyor.
Erken uyarı süresi ne kadar?
Aktif istismar veya ciddi olay farkına varıldıktan sonra gecikmeksizin ve her hâlükârda 24 saat (Madde 14(2)(a) ve 14(4)(a)).
Nihai rapor süresi güvenlik açığı ile ciddi olayda aynı mı?
Hayır. Aktif istismarda düzeltici/azaltıcı önlem çıktıktan sonra en geç 14 gün; ciddi olayda olay bildiriminin sunulmasından itibaren bir ay (Madde 14(2)(c) ve 14(4)(c)).
Türkiye’de kurulu bir üretici nereye bildirir?
Birlik’te ana kuruluş yoksa Madde 14(7)’deki sıraya göre: yetkili temsilci, ithalatçı, distribütör veya kullanıcı sayısının en yüksek olduğu üye devletin koordinatör CSIRT’i; bildirim SRP üzerinden ENISA’ya da eşzamanlı açılır.
Ortak açıklama Türk beyaz eşya üreticilerini hedef alıyor mu?
Hayır. Açıklama ticari soğutma sistemleri ve benzer cihazlardaki olayları anlatıyor; üretici, marka veya menşe ülke saymıyor. Madde 14 hatırlatması, AB pazarındaki dijital unsurlu ürün üreticilerinin tümüne yönelik.
Ana CRA gereklilikleri de şimdiden mi zorunlu?
Hayır. Ortak açıklama ve Madde 71(2)’ye göre ana siber güvenlik gereklilikleri 11 Aralık 2027’de uygulanır; bugün yürürlükte olan kısım Madde 14 (ve 11 Haziran 2026’dan beri onaylanmış kuruluşlara ilişkin Bölüm IV).
Birincil kaynaklar ve tarihler
- (AB) 2024/2847 sayılı Tüzük: kabul 23 Ekim 2024; AB Resmî Gazetesi yayımı 20 Kasım 2024. Yukarıdaki madde atıfları bağlayıcı metne aittir. EUR-Lex durum ve düzeltme kayıtları da kontrol edildi.
- ENISA–Komisyon ortak açıklaması: yayım 4 Kasım 2026. Bildirilen olayları doğrular; şirketlere ilişkin isnat kaynağı değildir.
- Komisyon CRA bildirim sayfası: alınan metinde yayım/güncelleme tarihi görünmüyor; 7 Kasım 2026’da kontrol edilen uygulama özeti.
- Komisyon rehberi kütüphane kaydı ve C(2026) 5252 eki: yayım 27 Temmuz 2026; bağlayıcı olmayan rehber, özellikle Bölüm 9.1.
- ENISA SRP SSS: “Updated: 15 October 2026”; S4/S27 gönüllü kanal, S9 kayıt, S26 sayaçlar. SRP ana sayfası, ayrıca 4 Kasım 2026’da v1.3’e geçildiğini ve belgelerin güncellendiğini belirtiyor; bildirim anında talimatları yeniden kontrol edin.
- (AB) 2025/1535: kabul 29 Temmuz 2025; Resmî Gazete 29 Ekim 2025. (AB) 2026/881: kabul 11 Aralık 2025; Resmî Gazete 20 Nisan 2026.
Bütün kaynaklara erişim: 7 Kasım 2026 (Europe/Istanbul). Erişim tarihi yayım tarihi değildir. Olayların soruşturma sonuçları, saldırganların kimliği ve tekil ürünlerin etkilenmesi bu incelemede bağımsız olarak saptanmadı.
Bu notu saklayın
Bağlantıyı ve ilgili PDF’i e-postanıza gönderelim; sonra okuyun veya bir iş arkadaşınıza iletin.
Tarihler ve kaynaklar en son 7 Kasım 2026 tarihinde kontrol edildi. Genel bilgidir, hukuki görüş değildir.