Yönlendirici (router), endüstriyel kontrol cihazı, akıllı ev ürünü, yazılım ya da dijital unsur içeren hemen her ürünü AB'ye satıyorsanız, Siber Dayanıklılık Yasası (CRA) 11 Aralık 2027'den itibaren sizin için de geçerli. Bir kısmı ise şimdiden uygulanıyor: 11 Eylül 2026'dan beri üreticiler, aktif olarak istismar edilen güvenlik açıklarını bildirmek zorunda ((AB) 2024/2847 sayılı Tüzük, md. 71(2)).
Bir AB ürün mevzuatına uyumu göstermenin olağan yolu uyumlaştırılmış standarttır. CRA'da bu standartlar gecikti. Bu yazıda gecikme, yeni tarihler ve standartlar yokken üreticinin başvurabileceği yollar konusunda birincil metinlerin ne söylediğini derliyoruz.
Standartlar gecikti: kayıtlar ne gösteriyor?
Komisyon Şubat 2025'te Avrupa standardizasyon kuruluşlarından (CEN, CENELEC ve ETSI) CRA'yı desteklemek üzere M/606 olarak bilinen 41 standart istedi (Avrupa Komisyonu, CRA standardizasyon sayfası). 3 Şubat 2025 tarihli C(2025) 618 sayılı Uygulama Kararı üç kabul tarihi belirledi (C(2025) 618, Ek I):
- 30 Ağustos 2026: 1 ve 15 numaralı kalemler; yatay ilkeler ve açık yönetimi standartları;
- 30 Ekim 2026: 16-41 numaralı kalemler; önemli ve kritik ürünler için ürüne özgü standartlar;
- 30 Ekim 2027: 2-14 numaralı kalemler; tek tek temel gereklere ilişkin standartlar.
İlk iki tarih geçti. Standartları takip eden Standards Drift sitesine göre 30 Ekim 2026 itibarıyla CRA için AB Resmî Gazetesi'nde atıf yapılmış uyumlaştırılmış standart yoktu; ETSI'de 18 iş kalemi (EN 304 617 – EN 304 642) bulunuyordu; CEN-CENELEC'in prEN 40000-1-1 ve -1-2 taslakları 1 Ekim 2026'dan beri resmî oylamadaydı (Standards Drift, 2 Kasım 2026). Bu durum bilgilerini bağımsız olarak doğrulamadık; yazıdaki tarih bilgileri ise Komisyon belgeleriyle örtüşüyor.
Yeni tarihler: üye devletlerden olumlu görüş var, kabul henüz yok
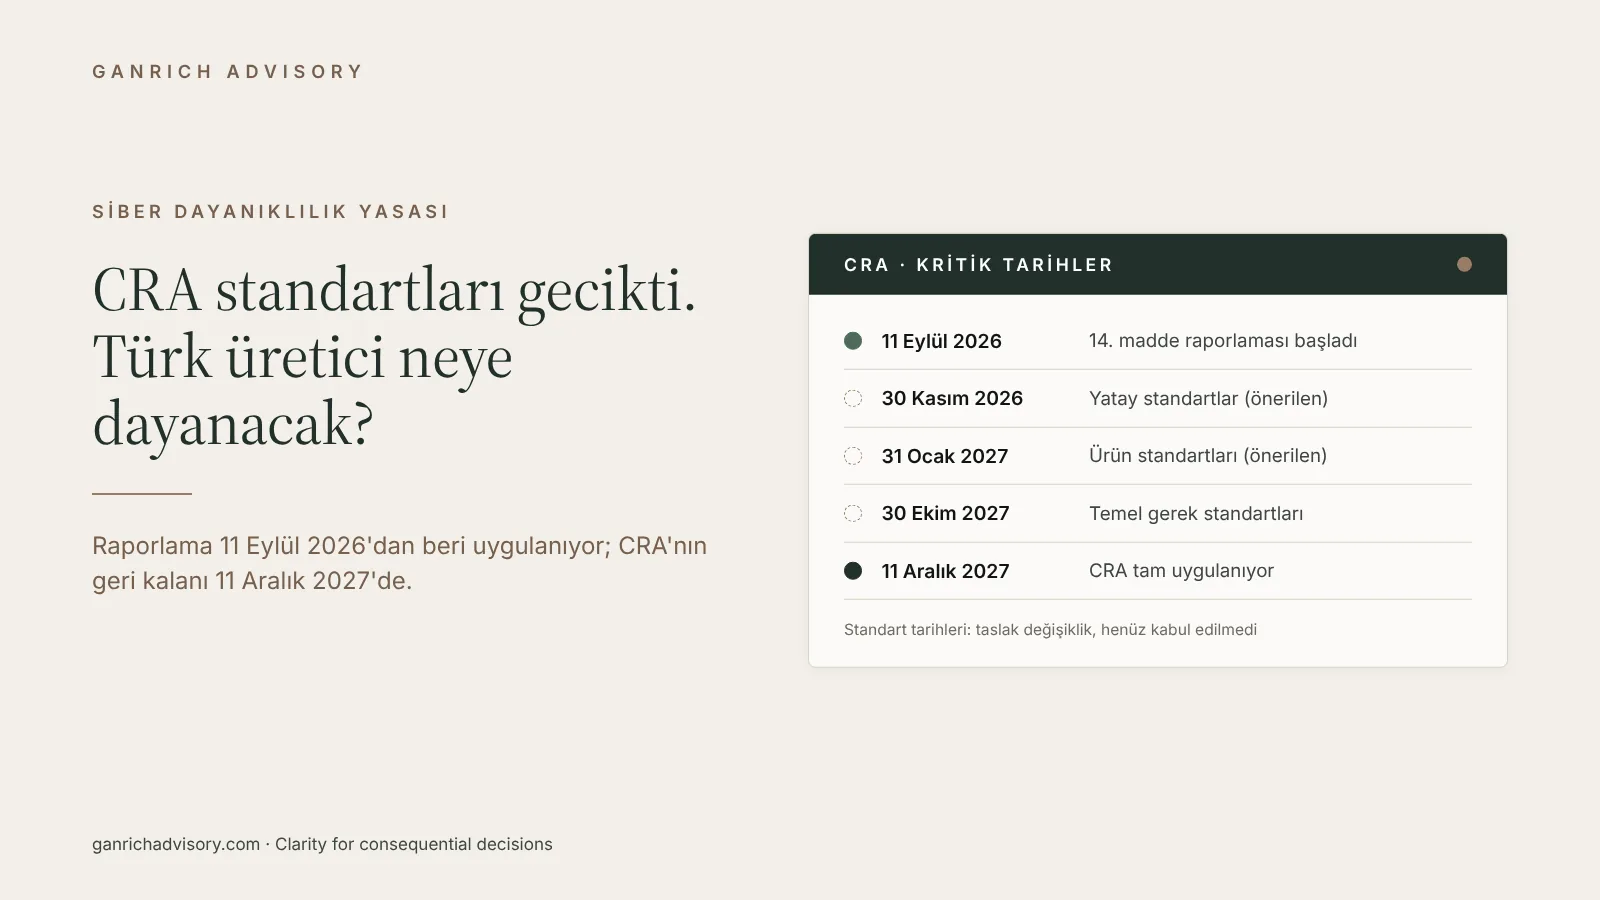
Komisyon, C(2025) 618'i değiştiren bir karar taslağı hazırladı. 23 Eylül 2026 tarihli taslak uygulama kararı, 16 Eylül – 13 Ekim 2026 arasında yazılı usulle üye devletlerin Standartlar Komitesi'ne sunuldu (Komitoloji sicili, CMTD(2026)1607). Taslak Ek I'i şu tarihlerle değiştiriyor:
- 1 ve 15 numaralı kalemler: 30 Kasım 2026;
- 16-41 numaralı kalemler: 31 Ocak 2027;
- 2-14 numaralı kalemler: değişmeden 30 Ekim 2027.
Taslak, değişikliğin gerekçesi olarak standardizasyon kuruluşlarının 3 Haziran 2026 tarihli ortak raporunu gösteriyor. Kuruluşlar değiştirilmiş talebi bir ay içinde kabul etmezse kararın uygulanmayacağını ve Şubat 2025 tarihli metnin geçerliliğini koruyacağını da belirtiyor (taslak karar, md. 2).
Komite 13 Ekim 2026'da olumlu görüş verdi: 26 üye devlet lehte, aleyhte oy yok, bir çekimser (oylama tutanağı, sicile kaydı 28 Ekim 2026). Olumlu görüş, kabul anlamına gelmiyor. 3 Kasım 2026 itibarıyla sicilde kabul edilmiş bir karar görünmüyordu.
Planlama için iki nokta önemli. Bu tarihler standardizasyon kuruluşlarının standartları kabul etmesine ilişkin; AB Resmî Gazetesi'nde yayıma ilişkin değil. Hiçbiri de CRA'nın kendi uygulama tarihlerini değiştirmiyor.
Değişmeyen CRA tarihleri
- 11 Haziran 2026: onaylanmış kuruluşlara ilişkin kurallar (IV. Bölüm) uygulanmaya başladı.
- 11 Eylül 2026: 14. maddedeki raporlama yükümlülükleri uygulanmaya başladı.
- 11 Aralık 2027: Tüzüğün geri kalanı uygulanacak (md. 71(2)).
- madde geriye de uzanıyor: 11 Aralık 2027'den önce piyasaya sunulmuş olanlar dahil kapsamdaki tüm ürünlere uygulanıyor (md. 69(3)). Diğer gereklilikler bu eski ürünlere ancak o tarihten sonra esaslı bir değişiklik geçirirlerse uygulanıyor (md. 69(2)).
- maddenin şimdiden istedikleri: Aktif olarak istismar edilen bir açığı öğrendikten sonra 24 saat içinde erken uyarı, 72 saat içinde açık bildirimi ve düzeltici ya da hafifletici önlem kullanıma sunulduktan sonra en geç 14 gün içinde nihai rapor. Bildirimler, tek raporlama platformu üzerinden koordinatör CSIRT'e ve ENISA'ya yapılıyor (md. 14(1)-(2)).
Uyumlaştırılmış standart neden önemli?
AB Resmî Gazetesi'nde atfı yayımlanmış bir uyumlaştırılmış standarda uyan ürünün, o standardın kapsadığı temel gereklere uygun olduğu varsayılıyor (md. 27(1)). Komisyonun uyumlaştırılmış standartlar sayfası madalyonun öbür yüzünü de açıkça ortaya koyuyor: Bu standartların kullanımı gönüllü; üreticiler uyumu göstermek için başka bir teknik çözüm seçmekte serbest (Avrupa Komisyonu, uyumlaştırılmış standartlar sayfası, erişim 3 Kasım 2026).
Yani standart olmaması uyumu imkânsız kılmıyor; bir kestirmeyi ortadan kaldırıyor. Bunun size bedeli ürününüzün kategorisine bağlı.
1. yol: varsayılan ürünler, standartsız modül A
Dijital unsurlu ürünlerin çoğu ne "önemli" ne de "kritik" sınıfında. Bunlarda üretici iç kontrol (modül A) yoluyla uygunluğu kendisi değerlendirebiliyor (md. 32(1)(a)). CRA'nın gerekçe bölümü, üreticinin uyumlaştırılmış standardı tamamen ya da kısmen uygulamamayı seçtiği durumlarda da bunun geçerli olduğunu söylüyor.
Bunun bedeli dokümantasyon. Teknik dosyada uygulanan standartlar, ortak spesifikasyonlar ya da sertifikasyon şemaları listelenmeli. Hiçbiri uygulanmadıysa Ek I'in I. ve II. bölümlerindeki temel gerekleri karşılamak için benimsenen çözümler tarif edilmeli ve kullanılan diğer teknik spesifikasyonlar listelenmeli (Ek VII, 5. bent). Gerekçe bölümü ayrıca üreticinin uyumu başka yoldan nasıl sağladığını teknik dosyasında göstermesi gerektiğini ekliyor.
Pratikte yapılması gereken: Ek I'deki her gereği tasarımınıza, testlerinize ve süreçlerinize tek tek eşleyen bir harita kurmak ve kanıtı saklamak.
2. yol: önemli ürünler, I. sınıf
Ek III'teki I. sınıf önemli ürünlerde modül A ile öz değerlendirme ancak üretici uyumlaştırılmış standartları, ortak spesifikasyonları ya da en az "kayda değer" (substantial) güvence düzeyinde bir Avrupa siber güvenlik sertifikasyon şemasını uyguluyorsa mümkün. Bunlar uygulanmadıysa, kısmen uygulandıysa ya da mevcut değilse ürün üçüncü taraf yoluna girmek zorunda: AB tip incelemesi (modül B) ile modül C ya da tam kalite güvencesi (modül H) (md. 32(2)).
Gecikmenin asıl acıttığı yer burası. İlgili standarda atıf yapılana kadar I. sınıf üreticisi onaylanmış kuruluşla çalışmayı planlamalı. Onaylanmış kuruluşlara ilişkin kurallar 11 Haziran 2026'dan beri uygulanıyor (md. 71(2)); ürününüzü hangi kuruluşların kapsadığını ve bekleme sürelerini erkenden kontrol edin.
3. yol: II. sınıf ve kritik ürünler
II. sınıf ürünler her durumda üçüncü taraf yolundan (modül B+C ya da H) ya da mevcutsa en az "kayda değer" (substantial) düzeyde bir sertifikasyon şemasından geçmek zorunda (md. 32(3)). Ek IV'teki kritik ürünler 32. maddenin 4. fıkrasına tabi. Bu gruplarda standartların olmaması, onaylanmış kuruluşun bakacağı kanıtı değiştiriyor; onaylanmış kuruluşun sürece dahil olup olmayacağını değil.
Metindeki iki yedek yol daha
- Ortak spesifikasyonlar. Komisyon uygulama işlemiyle ortak spesifikasyon kabul edebilir; ama ancak belli koşullarda: Bir standart talep etmiş olmalı, talep kabul edilmemiş, standart zamanında teslim edilmemiş ya da talebe uygun olmamalı ve makul süre içinde atıf yayımlanmamış ya da beklenmiyor olmalı (md. 27(2)). Ortak spesifikasyonlara uyum da uygunluk varsayımı sağlıyor (md. 27(4)); bir uyumlaştırılmış standardın atfı yayımlandığında ise yürürlükten kaldırılıyor (md. 27(6)). Kontrol ettiğimiz kaynaklarda CRA için kabul edilmiş bir ortak spesifikasyon görünmüyor; planınızı buna dayandırmayın.
- AB siber güvenlik sertifikasyonu. Siber Güvenlik Yasası ((AB) 2019/881) kapsamındaki bir sertifika ya da beyan, bu amaçla belirlenmiş bir şema varsa uygunluk varsayımı sağlayabiliyor (md. 27(8)-(9)).
Türk üretici şimdi ne yapmalı?
- Her ürünü sınıflandırın: varsayılan, önemli I. ya da II. sınıf veya kritik.
- 14. madde raporlamasını şimdi kurun: 24 saatte kim karar veriyor, 72 saatte kim bildiriyor, tek raporlama platformuna nasıl ulaşıyorsunuz?
- Ek I'i ürün ürün tasarımınıza, testlerinize ve süreçlerinize eşleyin.
- Teknik dosyayı standart zamanında gelmeyecekmiş gibi yazın; Ek VII'nin 5. bendini izleyin.
- I. sınıf ve üzerindeki ürünler için onaylanmış kuruluşlarla görüşün ve üçüncü taraf değerlendirmesini planlayın.
- Tarihleri izleyin: değişiklik kabul edilirse standardizasyon kuruluşları için 30 Kasım 2026 ve 31 Ocak 2027; CRA'nın kendisi için 11 Aralık 2027.
Nerede durduğunuzu görmek için CRA hazırlık testimizi kullanabilirsiniz. 14. madde süreçleri için CRA olay hazırlığı sayfamıza bakın. AB'li müşterileriniz NIS2 kapsamında güvenlik soruları soruyorsa NIS2 tedarikçi güvenliği çalışmamız bu katmanı ele alıyor.
Sıkça sorulan sorular
CRA için uyumlaştırılmış standart var mı?
Standards Drift'e göre (2 Kasım 2026) 30 Ekim 2026 itibarıyla AB Resmî Gazetesi'nde atıf yapılmış bir standart yoktu. Uygunluk varsayımını yalnızca atıf yapılmış standartlar sağlıyor (md. 27(1)).
CRA'nın tarihleri ertelendi mi?
Hayır. CRA 11 Aralık 2027'den itibaren uygulanıyor; raporlama 11 Eylül 2026'dan beri yürürlükte. Değiştirilen yalnızca standardizasyon kuruluşlarının tarihleri ve bu değişiklik henüz kabul edilmedi.
Önerilen yeni standart tarihleri neler?
1 ve 15 numaralı kalemler için 30 Kasım 2026, 16-41 için 31 Ocak 2027; 2-14 numaralı kalemler 30 Ekim 2027'de kalıyor (taslak; komite olumlu görüşü 13 Ekim 2026).
Standart olmadan öz değerlendirme yapabilir miyiz?
Varsayılan ürünlerde evet: modül A ile ve kullandığınız çözümleri anlatan bir teknik dosyayla. I. sınıf önemli ürünlerde standart, ortak spesifikasyon ya da sertifikasyon olmadan hayır; onaylanmış kuruluş gerekiyor.
Şu an sattığımız ürünler CRA kapsamında mı?
14. madde raporlaması bu ürünlere şimdiden uygulanıyor. Diğer gereklilikler, 11 Aralık 2027'den önce piyasaya sunulan ürünlere ancak bu tarihten sonra esaslı bir değişiklik yapılırsa uygulanıyor.
Kaynaklar (erişim 3 Kasım 2026)
- (AB) 2024/2847 sayılı Tüzük (Siber Dayanıklılık Yasası), AB Resmî Gazetesi L, 20.11.2024 (md. 14, 27, 32, 69, 71; Ek VII): eur-lex.europa.eu/eli/reg/2024/2847/oj/eng
- Avrupa Komisyonu, 3 Şubat 2025 tarihli C(2025) 618 sayılı Uygulama Kararı (standardizasyon talebi, Ek I): ec.europa.eu/transparency/documents-register/api/files/C%282025%29618%5F1/de00000001069729?rendition=false
- Komitoloji sicili, CMTD(2026)1607, Standartlar Komitesi: taslak uygulama kararı (Ares(2026)9002280, 23 Eylül 2026) ve oylama tutanağı (Ares(2026)10140870, 28 Ekim 2026): ec.europa.eu/transparency/comitology-register/screen/documents/D118113/1?lang=en (draft; voting sheet ref. V118783/01)
- Avrupa Komisyonu, CRA standardizasyonu (son güncelleme 31 Temmuz 2026): digital-strategy.ec.europa.eu/en/policies/cra-standardisation
- Avrupa Komisyonu, Uyumlaştırılmış standartlar: single-market-economy.ec.europa.eu/single-market/goods/european-standards/harmonised-standards_en
- İkincil kaynak: Standards Drift, "Cyber Resilience Act: the second harmonised standards deadline (30 October 2026) has passed", 2 Kasım 2026: standardsdrift.com/analysis/the-second-cra-deadline
Tarihler ve kaynaklar en son 3 Kasım 2026 tarihinde kontrol edildi. Genel bilgidir, hukuki görüş değildir.